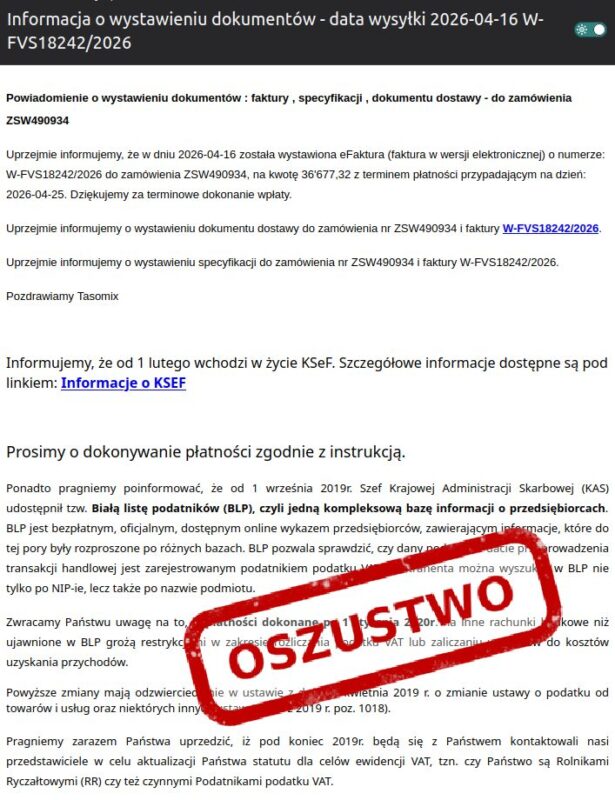
W całej Polsce zostały odnotowane przypadki rozsyłania wiadomości e-mail, w których osoby trzecie podszywają się pod Tasomix i informują o rzekomym wystawieniu dokumentów (faktur). Oszuści korzystają z fałszywych adresów e-mail, które pozornie mogą wskazywać na naszą firmę. W treści tych wiadomości znajdują się fałszywe informacje oraz linki do pobrania „faktur”.
Informujemy, że:
- nie jesteśmy autorem tych wiadomości,
- wskazane wiadomości nie są wysyłane z naszej infrastruktury IT,
- nie jesteśmy ich nadawcą ani inicjatorem,
- wykorzystują one dane z faktury, która została w sposób nieuprawnienie przechwycona z nieznanego źródła.
Kliknięcie w linki zawarte w takich wiadomościach może prowadzić do pobrania złośliwego oprogramowania lub przekierowania na niebezpieczne strony.
Opisane działania noszą znamiona ataku phishingowego, którego celem może być:
- wyłudzenie danych,
- infekcja urządzenia,
- uzyskanie dostępu do systemów firmowych lub poczty.
Prosimy o szczególną ostrożność i zastosowanie poniższych zasad:
- Nie klikać w podejrzane linki ani nie pobierać załączników z niezweryfikowanych wiadomości.
- Każdorazowo weryfikować autentyczność korespondencji.
- W przypadku jakichkolwiek wątpliwości prosimy o bezpośredni kontakt z naszym działem finansowym przed podjęciem jakichkolwiek działań.
- Prosimy nie odpowiadać na podejrzane wiadomości i nie przekazywać ich dalej.
Zapewniamy, że bezpieczeństwo komunikacji i danych naszych partnerów traktujemy priorytetowo. Prowadzimy działania wyjaśniające oraz współpracujemy z odpowiednimi służbami w celu ustalenia okoliczności zdarzenia.
W przypadku otrzymania podejrzanej wiadomości podszywającej się pod naszą firmę prosimy o jej zgłoszenie na adres CERT Polska (Computer Emergency Response Team) to zespół specjalistów działający w NASK, zajmujący się bezpieczeństwem w sieci: Zgłoś incydent | CERT.PL .
-
Przykładowa wiadomość rozsyłana e-mailowo